

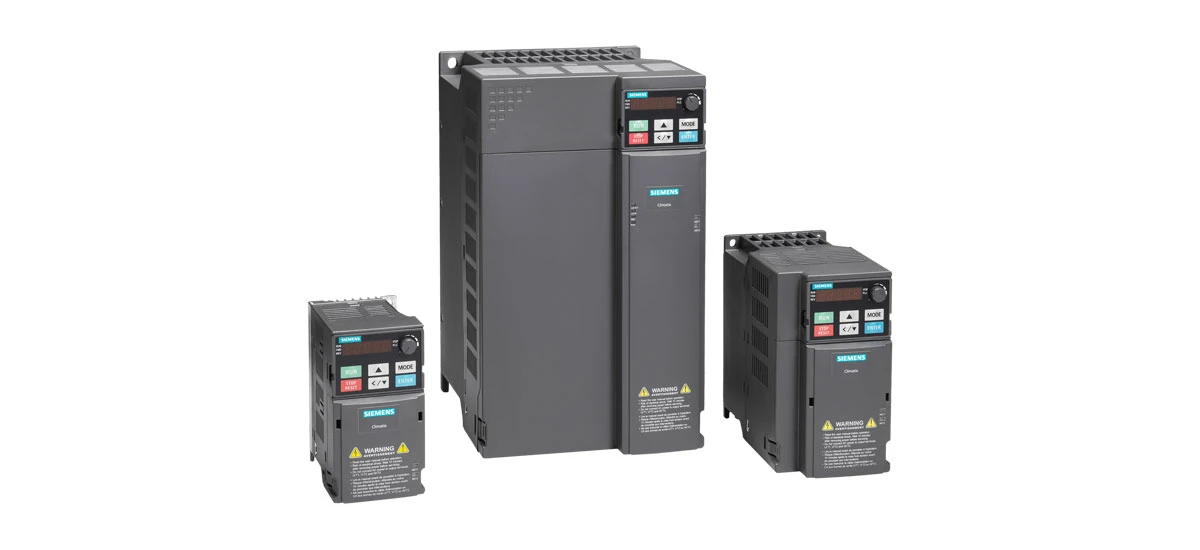
في العالم الصناعي اليوم، توجد شبكات Siemens VFDs المتصلة بالشبكة في كل مكان. من المصانع إلى محطات الطاقة، تساعد هذه الأجهزة في التحكم في سرعة المحرك وتوفير الطاقة والحفاظ على سير العمليات بسلاسة. ولكن مع اتصال Siemens VFDs بالشبكات الصناعية والإنترنت، فإنها تواجه مخاطر متزايدة تتعلق بالأمن السيبراني. يمكن للمتسللين والهجمات الضارة تعطيل العمليات أو إتلاف المعدات أو سرقة البيانات الحساسة. ولهذا السبب يعد الأمن الإلكتروني لشركة Siemens VFD أمرًا بالغ الأهمية-ويعد الالتزام بمعيار IEC 62443 أحد أفضل الطرق لحماية هذه الأجهزة المهمة. في هذه المدونة، سنشرح ما هو IEC 62443، وسبب أهميته بالنسبة لـ Siemens VFDs المتصلة بالشبكة، ونشارك أفضل الممارسات العملية للحفاظ على أمان Siemens VFDs. سنغطي أيضًا الأسئلة الرئيسية مثل كيفية تحقيق التوافق مع IEC 62443 لـ Siemens VFDs وما هي المخاطر التي تحتاج إلى مراقبتها.
ما هي VFDs من شركة Siemens ولماذا يعتبر الأمن السيبراني مهمًا؟
أولاً، دعونا نتأكد من أننا نفهم ما هو Siemens VFD. يرمز VFD إلى محرك التردد المتغير، وهو جهاز يتحكم في سرعة المحركات الكهربائية. تحظى وحدات VFD من شركة Siemens بثقة الصناعات في جميع أنحاء العالم لأنها موثوقة وفعالة وسهلة الاندماج في الأنظمة المتصلة بالشبكة. المزيد والمزيد من أجهزة Siemens VFDs متصلة بالشبكات الصناعية (مثل إعدادات IoT أو IIoT) للسماح بالمراقبة والتحكم وتحليل البيانات عن بعد. وهذا الاتصال يجعل العمليات أكثر كفاءة، ولكنه يفتح الباب أيضًا أمام تهديدات الأمن السيبراني.
إن الأمن السيبراني لشركة Siemens VFD ليس مجرد -أمرًا "جميلًا-يمتلك"-بل هو ضرورة. يمكن أن يؤدي الهجوم الإلكتروني على Siemens VFD المتصل بالشبكة إلى إيقاف الإنتاج، أو التسبب في توقف مكلف، أو حتى إتلاف VFD نفسه. على سبيل المثال، في عام 2025، كشفت وكالات الأمن السيبراني الكبرى (كشفت) عن ثغرات أمنية عالية الخطورة- في معدات شركة Siemens الصناعية، بما في ذلك VFDs، والتي قد تسمح للمهاجمين بالتحكم في الأجهزة. ولهذا السبب فإن حماية Siemens VFDs المتصلة بالشبكة أمر ضروري لأي شركة تستخدمها. إحدى الطرق الأكثر موثوقية للقيام بذلك هي اتباع معيار IEC 62443، المصمم خصيصًا للأمن السيبراني الصناعي.
فهم IEC 62443 للامتثال لـ Siemens VFD
ما هي اللجنة الكهرتقنية الدولية 62443؟
IEC 62443 عبارة عن مجموعة من المعايير الدولية للأمن السيبراني في أنظمة الأتمتة والتحكم الصناعية (IACS)، والتي تتضمن شبكات Siemens VFDs. توفر هذه المعايير، التي طورتها اللجنة الكهروتقنية الدولية (IEC)، قواعد واضحة وأفضل الممارسات لحماية المعدات الصناعية من التهديدات السيبرانية. على عكس أطر العمل العامة للأمن السيبراني، تم تصميم IEC 62443 لتلبية الاحتياجات الفريدة للبيئات الصناعية-حيث تعمل المعدات غالبًا على مدار الساعة طوال أيام الأسبوع ويكون وقت التوقف عن العمل مكلفًا للغاية.
تغطي معايير IEC 62443 جميع أجزاء الأمن السيبراني الصناعي، بدءًا من تصميم المنتج وحتى العمليات اليومية. بالنسبة لـ Siemens VFDs المتصلة بالشبكة، فإن الأجزاء الأكثر أهمية في المعيار هي IEC 62443-4-1 (التي تركز على التطوير الآمن للمنتجات) وIEC 62443-4-2 (التي تحدد متطلبات الأمان الفنية للمكونات الصناعية مثل Siemens VFDs). كانت شركة Siemens واحدة من أوائل الشركات التي حصلت على شهادة TÜV SÜD لمنتجات التشغيل الآلي والمحركات الخاصة بها، بما في ذلك Siemens VFDs، استنادًا إلى IEC 62443-4-1، مما يثبت التزامها بالتصميم الآمن.
كيف تنطبق المواصفة IEC 62443 على محركات VFD من سيمنز
تنطبق المواصفة القياسية IEC 62443 على مشغلات VFDs المتصلة بالشبكة من سيمنز بطريقتين رئيسيتين: فهي تحدد المتطلبات لكيفية تصميم وبناء مشغلات VFD من شركة Siemens، وتخبر المستخدمين بكيفية إعداد وصيانة مشغلات VFD الخاصة بشركة Siemens بشكل آمن. على سبيل المثال، تتطلب المواصفة القياسية IEC 62443-4-2 أن تتمتع أجهزة VFD من شركة Siemens بميزات مثل المصادقة الآمنة والتحكم في الوصول والتحقق من سلامة البرامج الثابتة لمنع الوصول غير المصرح به والتلاعب. ويتوافق هذا مع نهج "الأمن حسب التصميم" الخاص بشركة Siemens، والذي يدمج الأمن السيبراني في كل خطوة من عملية تطوير VFD.
بالنسبة للمستخدمين، توفر المواصفة IEC 62443 خريطة طريق لتحقيق التوافق مع Siemens VFD IEC 62443. فهو يساعدك على تقييم المخاطر، وإنشاء شبكات آمنة، وتنفيذ الممارسات للحفاظ على حماية Siemens VFDs. يساعدك الالتزام بالمعيار IEC 62443 أيضًا على تلبية لوائح الصناعة وبناء الثقة مع العملاء، حيث يوضح أنك تأخذ الأمن السيبراني لـ Siemens VFD على محمل الجد.
مخاطر الأمن السيبراني الشائعة لشبكات Siemens VFDs
قبل أن نتعمق في أفضل الممارسات، دعونا نلقي نظرة على مخاطر الأمن السيبراني الأكثر شيوعًا بالنسبة لشبكات Siemens VFDs. سيساعدك فهم هذه المخاطر على تركيز جهودك الأمنية والالتزام بمعيار IEC 62443. أحد أكبر المخاطر هو استخدام كلمات المرور الافتراضية-ينسى العديد من المستخدمين تغيير بيانات اعتماد تسجيل الدخول الافتراضية لـ Siemens VFDs، مما يسهل على المتسللين الوصول إليها. هناك خطر آخر يتمثل في البرامج الثابتة القديمة: تقوم شركة Siemens بإصدار تحديثات البرامج الثابتة بانتظام لإصلاح نقاط الضعف، ولكن إذا لم تقم بتثبيتها، فستظل Siemens VFDs معرضة للتهديدات المعروفة.
تشمل المخاطر الأخرى الشبكات غير المقسمة (حيث توجد أجهزة VFD من شركة Siemens على نفس الشبكة مثل الأجهزة الأقل أمانًا، مثل أجهزة الكمبيوتر المكتبية)، ونقص التحكم في الوصول (السماح لعدد كبير جدًا من الأشخاص بالتحكم في VFDs أو تعديلها)، وهجمات التصيد الاحتيالي (خداع الموظفين للتخلي عن معلومات تسجيل الدخول). في عام 2025، اكتشف الباحثون ثغرات أمنية في أجهزة Siemens الصناعية والتي يمكن أن تسمح للمهاجمين بالوصول إلى الجذر وتنفيذ أوامر عشوائية-تسلط الضوء على أهمية معالجة هذه المخاطر على الفور. هذه المخاطر هي بالضبط ما تم تصميم IEC 62443 للتخفيف منه، خاصة بالنسبة لـ Siemens VFDs المتصلة بالشبكة.
الخطوات الأساسية لتحقيق التوافق مع IEC 62443 لـ Siemens VFDs
1. إجراء تقييم أمني
الخطوة الأولى نحو الامتثال للمعيار IEC 62443 الخاص بـ Siemens VFDs هي إجراء تقييم أمني. وهذا يعني التحقق من نقاط الضعف في أجهزة VFDs المتصلة بالشبكة من Siemens، وتحديد المخاطر المحتملة، وفهم كيفية اتصال VFDs الخاصة بك بالأجهزة الأخرى. توصي شركة Siemens باتباع نهج شامل لتقييم المخاطر، والذي يتضمن النظر في النظام بأكمله (وليس فقط VFDs) والنظر في كل من العوامل الفنية والبشرية. يمكنك استخدام الأدوات التي توفرها شركة Siemens أو موردي الجهات الخارجية-للبحث عن الثغرات الأمنية، أو العمل مع خبراء الأمن السيبراني الصناعي في شركة Siemens للحصول على تقييم شامل.
2. تنفيذ التحكم في الوصول
تتطلب المواصفة IEC 62443 تحكمًا صارمًا في الوصول إلى الأجهزة الصناعية المتصلة بالشبكة، بما في ذلك Siemens VFDs. وهذا يعني السماح فقط للأشخاص المصرح لهم بالوصول إلى أجهزة Siemens VFDs أو التحكم فيها أو تعديلها. ابدأ بتغيير جميع كلمات المرور الافتراضية إلى كلمات مرور قوية وفريدة-استخدم مزيجًا من الأحرف والأرقام والرموز، وتجنب استخدام-معلومات-سهلة التخمين مثل أسماء الشركات أو التواريخ. يجب عليك أيضًا استخدام التحكم في الوصول المستند إلى الدور (RBAC)، والذي يوفر مستويات مختلفة من الوصول بناءً على وظيفة الشخص: على سبيل المثال، قد يكون لدى عامل الصيانة حق الوصول لمراقبة Siemens VFD ولكن ليس لتغيير إعداداته، بينما يتمتع المهندس بحق الوصول الكامل. يتوافق هذا مع متطلبات المواصفة IEC 62443 لتقييد الوصول إلى الأنظمة المهمة.
3. قم بتحديث البرامج الثابتة لشركة Siemens VFD بانتظام
تعد تحديثات البرامج الثابتة إحدى أهم الطرق للحفاظ على أمان أجهزة Siemens VFDs-وهي مطلوبة بموجب IEC 62443. وتقوم شركة Siemens بإصدار تحديثات البرامج الثابتة بانتظام لإصلاح نقاط الضعف المعروفة وإضافة ميزات أمان جديدة وتحسين الأداء. يجب عليك مراجعة موقع ويب Siemens Product Cert بانتظام للحصول على التحديثات، أو الاشتراك في موجز RSS للأمان للحصول على تنبيهات عند توفر تحديثات جديدة. قبل تثبيت أي تحديث، اختبره في بيئة-غير إنتاجية للتأكد من أنه لا يسبب مشكلات مع أجهزة Siemens VFD أو الأجهزة المتصلة الأخرى. يمكن لهذه الخطوة البسيطة أن تمنع العديد من الهجمات الإلكترونية الشائعة على أجهزة Siemens VFDs المتصلة بالشبكة.
4. قم بتأمين شبكتك
يعد أمان الشبكة جزءًا أساسيًا من التوافق مع IEC 62443 لـ Siemens VFDs المتصلة بالشبكة. ابدأ بتقسيم شبكتك: احتفظ بـ Siemens VFDs على شبكة منفصلة عن أجهزة الكمبيوتر المكتبية والأجهزة الشخصية وغيرها من المعدات غير الصناعية. بهذه الطريقة، إذا تم اختراق جزء واحد من الشبكة، فلن يتمكن المهاجمون من الوصول بسهولة إلى Siemens VFDs. يجب عليك أيضًا استخدام جدران الحماية لمنع الوصول غير المصرح به إلى شبكة Siemens VFD الخاصة بك، وتمكين بروتوكولات الاتصال الآمنة مثل TLS (Transport Layer Security) لتشفير البيانات المرسلة من وإلى VFDs. يؤكد مفهوم "الدفاع في العمق" الخاص بشركة Siemens، والذي أوصت به المواصفة IEC 62443، على هذا النهج متعدد الطبقات لأمن الشبكات.
5. قم بتوثيق ممارساتك الأمنية
تتطلب IEC 62443 منك توثيق جميع ممارسات الأمن السيبراني الخاصة بشركة Siemens VFD. يتضمن ذلك الاحتفاظ بسجلات لتحديثات البرامج الثابتة وسياسات التحكم في الوصول والتقييمات الأمنية وأي حوادث أمنية. يساعدك التوثيق على تتبع التقدم المحرز في الامتثال وتحديد الثغرات وإثبات للمدققين أنك تتبع المعيار. كما أنه يسهل تدريب الموظفين الجدد على كيفية التعامل مع Siemens VFDs بشكل آمن. توفر شركة Siemens إرشادات ونماذج لمساعدتك في توثيق ممارساتك الأمنية، مما يجعل هذه الخطوة أكثر بساطة.
أفضل الممارسات لتأمين شبكات Siemens VFDs
1. تدريب فريقك على الأمن السيبراني لشركة Siemens VFD
حتى أفضل أدوات الأمان لن تساعدك إذا كان فريقك لا يعرف كيفية استخدامها. قم بتدريب موظفيك على ممارسات الأمن السيبراني الأساسية، مثل كيفية إنشاء كلمات مرور قوية، واكتشاف رسائل البريد الإلكتروني التصيدية، والإبلاغ عن الأنشطة المشبوهة. يجب عليك أيضًا توفير تدريب محدد حول كيفية التعامل مع Siemens VFDs بشكل آمن-على سبيل المثال، كيفية تسجيل الدخول بشكل صحيح، وكيفية تحديث البرامج الثابتة، وماذا تفعل إذا لاحظت شيئًا غير عادي. تقدم شركة Siemens برامج تدريبية حول الأمن السيبراني الصناعي، والتي يمكن أن تساعد فريقك على تعلم كيفية حماية Siemens VFDs المتصلة بالشبكة بشكل فعال. يعد هذا التدريب أيضًا جزءًا أساسيًا من الامتثال للمعيار IEC 62443، حيث يؤكد المعيار على دور الأشخاص في الأمن السيبراني الصناعي.
2. استخدم أدوات الأمان المعتمدة من شركة Siemens-.
عند اختيار أدوات الأمان لـ Siemens VFDs المتصلة بالشبكة، استخدم الأدوات المعتمدة من قبل Siemens أو المتوافقة مع IEC 62443. تقدم Siemens مجموعة من أدوات الأمان، بما في ذلك أدوات فحص الثغرات الأمنية وبرامج التحكم في الوصول وأنظمة المراقبة، المصممة خصيصًا للعمل مع Siemens VFDs. تم اختبار هذه الأدوات للتأكد من أنها لا تتداخل مع أداء VFDs وتوفر مستوى الأمان المطلوب بموجب IEC 62443. تجنب استخدام أدوات غير معتمدة، لأنها قد لا تكون متوافقة مع Siemens VFDs أو قد تقدم نقاط ضعف جديدة.
3. قم بعمل نسخة احتياطية منتظمة من بيانات Siemens VFD الخاصة بك
تعد عمليات النسخ الاحتياطي للبيانات جزءًا مهمًا من أي خطة للأمن السيبراني-ويوصى بها بموجب IEC 62443. قم بإجراء نسخ احتياطي لإعدادات التكوين والبيانات بشكل منتظم من أجهزة Siemens VFDs. في حالة حدوث هجوم إلكتروني أو فشل في المعدات، يمكنك استعادة VFDs الخاصة بك بسرعة إلى حالتها الطبيعية، مما يقلل من وقت التوقف عن العمل. قم بتخزين النسخ الاحتياطية في مكان آمن، منفصل عن أجهزة Siemens VFDs المتصلة بالشبكة، بحيث لا تتأثر بنفس الهجوم. توصي شركة Siemens بعمل نسخة احتياطية لبيانات VFD الخاصة بك قبل تثبيت تحديثات البرامج الثابتة أو إجراء تغييرات كبيرة على التكوين، كطبقة إضافية من الحماية.
4. قم بمراقبة ملفات VFD الخاصة بشركة Siemens بحثًا عن أي نشاط مشبوه
تعد المراقبة المستمرة أمرًا أساسيًا لاكتشاف التهديدات السيبرانية مبكرًا. استخدم أدوات المراقبة لتتبع النشاط على أجهزة Siemens VFDs المتصلة بالشبكة-وابحث عن محاولات تسجيل الدخول غير المعتادة، أو التغييرات في إعدادات التكوين، أو عمليات نقل البيانات غير المتوقعة. إذا لاحظت شيئًا مريبًا، فاتخذ الإجراء على الفور: افصل جهاز Siemens VFD المتأثر عن الشبكة، وتحقق من المشكلة، وأصلح أي ثغرات أمنية. تتضمن أدوات الأمان الخاصة بشركة Siemens ميزات مراقبة يمكنها تنبيهك بالتهديدات المحتملة في الوقت الفعلي، مما يساعدك على الاستجابة بسرعة وتقليل الضرر. ويتوافق هذا مع متطلبات المواصفة IEC 62443 الخاصة بالمراقبة الأمنية المستمرة.
5. العمل مع خبراء الأمن السيبراني في شركة سيمنز
إذا لم تكن متأكدًا من كيفية تنفيذ الامتثال للمعيار IEC 62443 أو تأمين أجهزة Siemens VFDs المتصلة بالشبكة، فلا تتردد في العمل مع خبراء الأمن السيبراني في شركة Siemens. تمتلك شركة Siemens شبكة عالمية من المتخصصين في الأمن السيبراني الصناعي الذين يمكنهم مساعدتك في تقييم المخاطر وتنفيذ أفضل الممارسات وتحقيق الامتثال. يمكنهم أيضًا توفير الدعم المستمر، مما يساعدك على البقاء على اطلاع بأحدث التهديدات وتحديثات البرامج الثابتة. وهذا مفيد بشكل خاص للشركات الصغيرة والمتوسطة-التي قد لا يكون لديها فريق متخصص للأمن السيبراني. يضمن العمل مع الخبراء أن تكون ممارسات الأمن السيبراني الخاصة بشركة Siemens VFD فعالة ومتوافقة مع IEC 62443.
الخلاصة: قم بحماية محركات VFD المتصلة بالشبكة من Siemens من خلال الامتثال للمعيار IEC 62443
تعد محركات VFD المتصلة بالشبكة من Siemens ضرورية للعمليات الصناعية الحديثة، ولكنها تتطلب أمانًا إلكترونيًا قويًا لتبقى محمية. يعد IEC 62443 هو المعيار الذهبي للأمن السيبراني الصناعي، والامتثال لهذا المعيار هو أفضل طريقة للحفاظ على أمان محركات VFD الخاصة بشركة Siemens من التهديدات السيبرانية. باتباع الخطوات وأفضل الممارسات الموضحة في هذه المدونة-مثل إجراء تقييمات الأمان، وتنفيذ التحكم في الوصول، وتحديث البرامج الثابتة، وتأمين شبكتك، وتدريب فريقك-يمكنك تحقيق الامتثال للمعيار IEC 62443 وحماية محركات VFD الخاصة بشركة Siemens من الهجمات. تذكر أن الأمن الإلكتروني لشركة Siemens VFD هو عملية مستمرة، وليست مهمة -مرة واحدة. أنت بحاجة إلى تقييم المخاطر بانتظام، وتحديث ممارساتك، والبقاء على اطلاع بأحدث التهديدات للحفاظ على أمان أجهزة Siemens VFDs المتصلة بالشبكة.
سواء كنت جديدًا في مجال الأمن السيبراني لشركة Siemens VFD أو تتطلع إلى تحسين ممارساتك الحالية، فإن اتباع IEC 62443 والعمل مع خبراء Siemens سيساعدك على الحفاظ على سير عملياتك بسلاسة وأمان. لا تنتظر حتى يحدث هجوم إلكتروني-ابدأ في حماية أجهزة Siemens VFDs المتصلة بالشبكة اليوم.


